
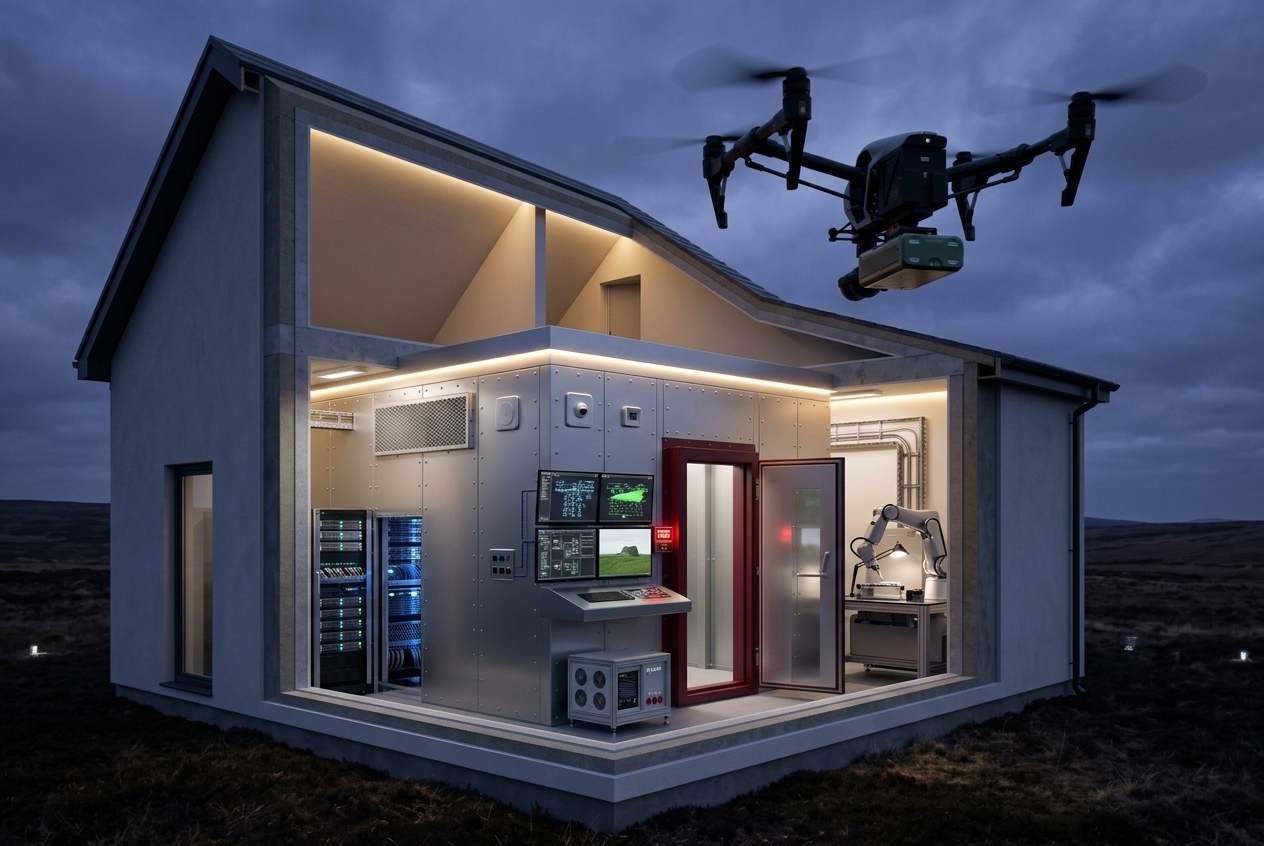
امروزه امنیت یک دیتاسنتر تنها به فایروال، رمزنگاری و حفاظت سایبری محدود نمیشود.
در زیرساختهایی که اطلاعات حساس و سرویسهای حیاتی در آنها پردازش میشوند، محیط الکترومغناطیسی نیز بخشی از سطح امنیت و قابلیت اطمینان سیستم محسوب میشود.
سرورها، تجهیزات شبکه و سیستمهای پردازشی در حین فعالیت، گسیلهای الکترومغناطیسی ایجاد میکنند و در مقابل، خود نیز میتوانند تحت تأثیر میدانها و سیگنالهای الکترومغناطیسی خارجی قرار گیرند. اینجاست که شیلدینگ الکترومغناطیسی به یک مؤلفه مهم در طراحی زیرساختهای حساس تبدیل میشود.
از EMC تا امنیت
یک دیتاسنتر شیلدشده میتواند با ایجاد یک محیط کنترلشده الکترومغناطیسی، ورود و خروج انرژی RF را محدود کند. این موضوع میتواند در چند سطح اهمیت داشته باشد:
کاهش تداخلات الکترومغناطیسی خارجی
کاهش اثر منابع RF و EMI خارجی بر تجهیزات حساس و ایجاد محیط الکترومغناطیسی کنترلشدهتر.کنترل گسیلهای الکترومغناطیسی
کاهش انتشار ناخواسته انرژی الکترومغناطیسی از تجهیزات و کمک به حفاظت در برابر تهدیدهای مرتبط با انتشارات حاوی اطلاعات حیاتیافزایش تابآوری زیرساخت
در کاربردهای خاص، شیلدینگ میتواند همراه با فیلترهای قدرت، فیلترهای سیگنال و سایر تجهیزات حفاظتی، بخشی از راهکار مقابله با تهدیدهایی مانند EMP و HPM باشد.حفاظت از زیرساختهای حیاتی
برای بانکها، مراکز پردازش اطلاعات، مراکز کنترل، سازمانهای دولتی و سایر زیرساختهای حساس، حفاظت الکترومغناطیسی میتواند بهعنوان یکی از لایههای «دفاع چندلایه» در کنار امنیت سایبری و امنیت فیزیکی در نظر گرفته شود.
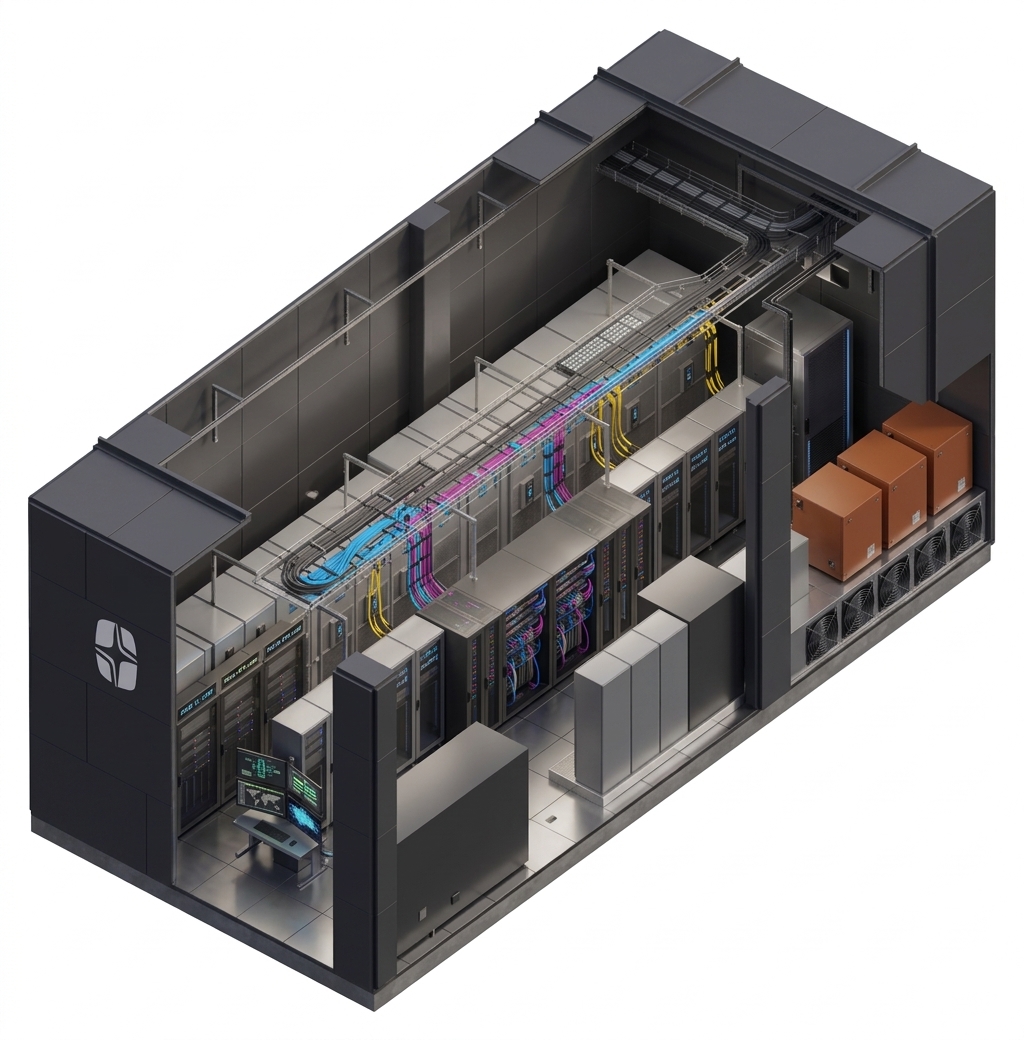
آیا فقط یک اتاق فلزی کافی است؟
عملکرد واقعی یک دیتا سنتر شیلد شده تنها به جنس و ضخامت دیوارهها وابسته نیست. درهای شیلدشده، محل عبور کابلها، خطوط برق، سیستم تهویه، فیلتراسیون، اتصالات و تمامی نقاط عبور از مرز شیلدینگ باید بهعنوان بخشی از یک سیستم یکپارچه طراحی شوند.
به همین دلیل، طراحی یک دیتاسنتر شیلدشده یک پروژه صرفاً ساختمانی نیست؛ بلکه یک مهندسی چندرشتهای میان EMC، RF, Electrical, Mechanical و Data Center Infrastructure است.
آیا اینکار هزینه اضافی است؟
در یک زیرساخت حساس، هزینه واقعی یک اختلال، توقف سرویس، آسیب به تجهیزات یا افشای اطلاعات میتواند بسیار بیشتر از هزینه اولیه ایجاد یک لایه حفاظتی مناسب باشد.پس به جای اینکه بپرسیم:
هزینه ساخت یک اتاق شیلدشده چقدر است؟
باید بپرسیم:هزینه زیرساخت حیاتی سازمان ما چقدر خواهد است؟
پس شیلدینگ صحیح را نباید صرفاً یک هزینه سرمایهای اضافی در نظر گرفت.
طراحی مهندسی؛ از نیازمندی تا ارزیابی نهایی
یک مرکز داده شیلدشده حرفهای باید بر اساس نوع تهدید، سطح حفاظت مورد نیاز، محدوده فرکانسی، نوع تجهیزات و الزامات عملیاتی پروژه طراحی شود.
فرآیند مهندسی میتواند شامل مراحل زیر باشد:
ارزیابی تهدید ← طراحی شیلدینگ ← طراحی فیلترها و محلهای عبور ← اجرا و نصب ← آزمون اثربخشی شیلدینگ ← ارزیابی و تأیید نهایی
هدف نهایی، ایجاد فضایی نیست که صرفاً «شیلدشده» به نظر برسد؛ بلکه ایجاد محیطی است که عملکرد حفاظتی آن قابل اندازهگیری، قابل ارزیابی و قابل تأیید بوده و با نیازهای واقعی پروژه مطابقت داشته باشد.
شیلدینگ فقط ساخت یک اتاق فلزی نیست؛
شیلدینگ، بخشی از راهبرد امنیت و افزایش تابآوری زیرساخت سازمان است.


